


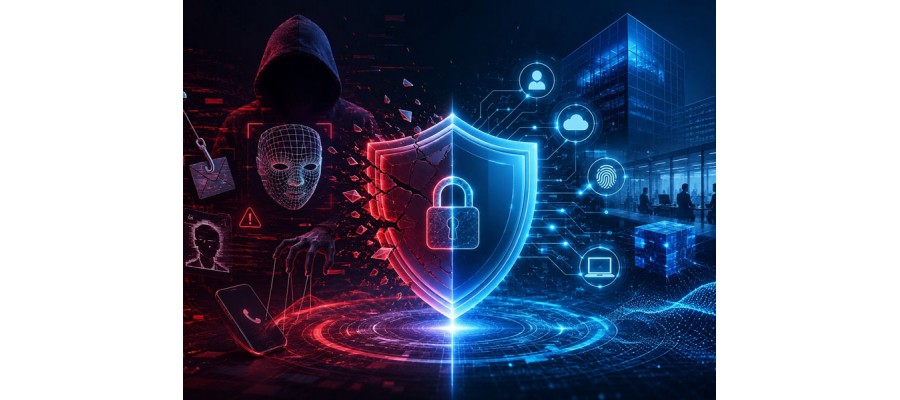
Dulu, perusahaan bisa membangun aplikasi terlebih dahulu lalu meminta tim keamanan memeriksa sistem sebelum diluncurkan. Cara seperti itu semakin berisiko. Ketika AI dapat membantu membuat phishing, meniru suara, menghasilkan deepfake, melakukan rekayasa sosial, bahkan membantu otomatisasi serangan, keamanan tidak lagi bisa ditempelkan di akhir proyek.
Itulah pesan penting yang muncul dari pemerintah Indonesia dalam beberapa hari terakhir. Wakil Menteri Komunikasi dan Digital Nezar Patria mendorong penerapan security by design, yaitu memasukkan aspek keamanan sejak tahap awal pembangunan teknologi dan proses bisnis. Pemerintah menilai perkembangan AI telah mengubah cara kejahatan siber dilakukan, termasuk membuat penipuan berbasis deepfake dan rekayasa sosial semakin sulit dikenali.
Bagi dunia usaha, ini bukan sekadar isu cybersecurity. Ini adalah perubahan cara berpikir dalam membangun sistem IT. AI Mengubah Kecepatan Serangan, AI tidak menciptakan kejahatan siber dari nol. Phishing, malware, pencurian kredensial, dan rekayasa sosial sudah ada jauh sebelum AI generatif populer. Yang berubah adalah kecepatan, skala, dan kualitasnya.
Pelaku tidak lagi harus membuat seluruh materi penipuan secara manual. AI dapat membantu menghasilkan teks yang lebih meyakinkan, meniru gaya komunikasi seseorang, membuat konten palsu, atau mempercepat proses eksploitasi. Pemerintah menyebut penipuan yang memanfaatkan AI telah berkontribusi terhadap kerugian masyarakat Indonesia hingga Rp9,1 triliun. Angka tersebut berkaitan dengan laporan penipuan digital yang ditangani Indonesia Anti-Scam Centre dan disampaikan dalam konteks meningkatnya ancaman penipuan berbasis AI. Artinya, ancaman tidak hanya datang dalam bentuk “virus masuk ke komputer”.
Serangan bisa dimulai dari manusia yang percaya pada sesuatu yang sebenarnya palsu. Masalahnya Bukan Hanya Teknologi Bayangkan sebuah perusahaan memiliki firewall terbaik, endpoint protection terbaru, dan sistem monitoring 24 jam. Tetapi seorang karyawan menerima panggilan video dari seseorang yang tampak seperti direktur perusahaan. Suara dan wajahnya terlihat benar. Ia meminta transfer dana segera.
Apa yang terjadi jika prosedur verifikasi internal tidak dirancang untuk menghadapi situasi seperti itu? Teknologinya mungkin aman. Proses bisnisnya yang belum aman. Inilah alasan security by design menjadi semakin penting. Keamanan harus dipikirkan bersama dengan aplikasi, jaringan, identity management, data, workflow dan perilaku pengguna. Bukan setelah semuanya selesai. Security by Design Bukan Sekadar Membeli Produk Security Ada kecenderungan perusahaan menyamakan cybersecurity dengan membeli firewall, antivirus, EDR atau SIEM. Semua itu penting.
Tetapi keamanan bukan produk tunggal. Security by design berarti sejak awal perusahaan memikirkan pertanyaan seperti:
- Siapa yang boleh mengakses data?
- Apa yang terjadi jika akun tersebut dicuri?
- Bagaimana transaksi bernilai besar diverifikasi?
- Bagaimana sistem membedakan aktivitas normal dan mencurigakan?
- Apa yang terjadi jika cloud provider mengalami gangguan?
- Bagaimana backup dipulihkan setelah ransomware?
- Bagaimana penggunaan AI internal dikontrol?
Pertanyaan-pertanyaan tersebut seharusnya muncul ketika sistem dirancang, bukan ketika serangan sudah terjadi. AI Justru Harus Dipakai untuk Melawan AI Ada sisi lain yang menarik. Jika AI meningkatkan kemampuan penyerang, teknologi yang sama juga dapat digunakan untuk pertahanan.
Pemerintah Indonesia kini mendorong pengembangan AI-driven security, termasuk pemanfaatan AI untuk mendeteksi ancaman dan penipuan. Wamenkomdigi juga menekankan perlunya regulasi adaptif, kolaborasi lintas pihak, dan penguatan talenta digital sebagai bagian dari pendekatan tersebut. Bagi perusahaan, ini membuka arah baru. Sistem keamanan masa depan tidak cukup hanya memberi peringatan setelah sesuatu terjadi. Ia harus mampu mengenali pola, menghubungkan berbagai sinyal, menentukan tingkat risiko, dan membantu tim keamanan merespons lebih cepat.
Tetapi ada catatan penting: AI security tetap membutuhkan manusia. Keputusan berisiko tinggi tidak seharusnya diserahkan begitu saja kepada sistem otomatis tanpa governance, kontrol akses dan mekanisme pengawasan. Perusahaan Indonesia Perlu Mengubah Prioritas Perubahan terbesar yang mungkin terjadi bukan pada teknologi yang dibeli, melainkan pada urutan berpikir.
Dulu:
Bangun → Implementasi → Operasional → Amankan.
Ke depan:
Rancang → Amankan → Implementasikan → Pantau → Evaluasi terus-menerus.
Pendekatan
ini sangat relevan bagi perusahaan yang sedang melakukan migrasi cloud,
membangun aplikasi mobile, mengadopsi AI, menghubungkan perangkat IoT
atau memperluas sistem digital ke berbagai cabang. Semakin banyak sistem
yang terhubung, semakin besar pula permukaan serangannya. Karena itu,
cybersecurity harus masuk ke pembicaraan sejak tahap perencanaan
anggaran dan desain arsitektur.
Bukan hanya ketika perusahaan
sudah mengalami insiden, ini Peluang Besar bagi Industri IT Indonesia.
Perubahan paradigma tersebut juga menciptakan peluang bisnis. Perusahaan
tidak hanya membutuhkan produk keamanan. Mereka membutuhkan partner
yang mampu mengintegrasikan security ke dalam keseluruhan infrastruktur
IT.
Mulai dari assessment, network security, endpoint, identity,
cloud security, vulnerability management, monitoring, incident response
hingga disaster recovery. Model layanan seperti managed security service
juga menjadi semakin relevan bagi perusahaan menengah yang tidak
memiliki tim cybersecurity besar sendiri. Bagi perusahaan IT,
tantangannya adalah naik kelas dari vendor produk menjadi security
advisor dan technology partner. Nilainya jauh lebih besar karena yang
dijual bukan sekadar perangkat, yang dijual adalah ketahanan bisnis.
Era
Baru Cybersecurity Sudah Dimulai, AI membuat teknologi menjadi semakin
kuat. Tetapi teknologi yang semakin kuat juga membuat kesalahan manusia
menjadi semakin mahal. Karena itu, pertanyaan perusahaan Indonesia
seharusnya bukan lagi:
- Apakah kita sudah membeli cybersecurity?
Pertanyaan yang lebih tepat adalah:
Apakah sistem bisnis kita memang dirancang agar tetap aman ketika diserang? Perbedaannya terlihat kecil, dampaknya sangat besar.
Di
era AI, cybersecurity bukan lagi pagar yang dipasang di depan gedung
setelah gedung selesai dibangun. Cybersecurity harus menjadi bagian dari
desain gedung itu sendiri.
SUMBER / REFERENSI UTAMA
- Kementerian Komunikasi dan Digital RI — penerapan security by design untuk menghadapi ancaman siber berbasis AI dan deepfake.
-
Kementerian Komunikasi dan Digital RI — AI sebagai instrumen geopolitik
dan pentingnya perlindungan data strategis serta security by design.
- Otoritas Jasa Keuangan — data Indonesia Anti-Scam Centre mengenai laporan dan kerugian penipuan digital.
- ANTARA — tiga aspek pengembangan AI-driven security di Indonesia.
- Microsoft Digital Defense Report — perkembangan ancaman siber dan meningkatnya peran AI dalam serangan maupun pertahanan.
Same In Category
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
- ‘Explore’ Gantikan Fitur Trending YouTube di Android dan iOS
Related Blogs By Tags
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Boba Watch” Aplikasi Recommended Buat Kamu Pecinta Bubble Tea
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
Leave A Comment