


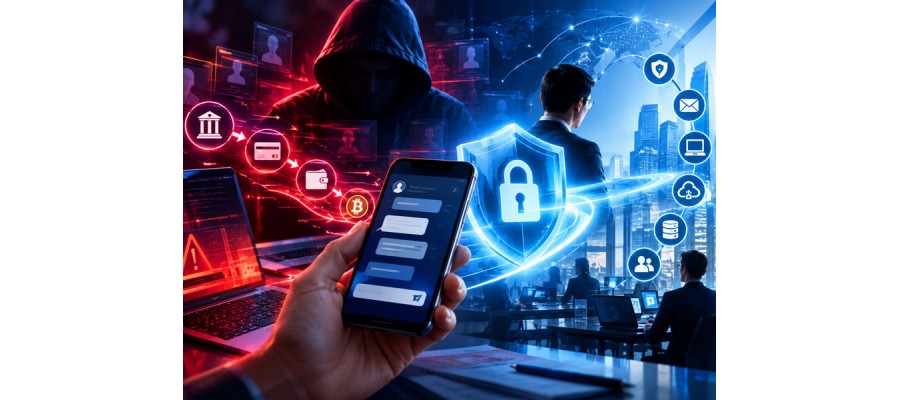
Satu pesan WhatsApp.
Satu tautan.
Satu panggilan telepon.
Dalam beberapa menit, uang bisa berpindah dari rekening korban ke rekening lain, lalu bergerak lagi ke e-wallet, rekening penampung, bahkan aset kripto.
Itulah wajah baru penipuan online.
Bukan lagi sekadar seseorang yang membuat akun palsu dan menunggu korban mengirim uang. Kasus-kasus terbaru menunjukkan adanya jaringan yang memiliki pembagian tugas, rekening penampung, perekrutan pekerja, hingga mekanisme pemindahan dana lintas negara.
Data terbaru membuat persoalan ini semakin sulit diabaikan. Indonesia Anti-Scam Centre (IASC) menerima hampir 670 ribu laporan penipuan online hingga Agustus 2026, sementara lebih dari 1,2 juta rekening dilaporkan berkaitan dengan kasus scam.
Angka tersebut bukan sekadar statistik kriminal. Ini adalah tanda bahwa keamanan digital Indonesia sedang menghadapi perubahan skala.
Scam bukan lagi pekerjaan satu orang
Salah satu perkembangan paling mengkhawatirkan adalah semakin jelasnya struktur di balik penipuan online. Dalam kasus sindikat internasional yang baru disorot pemerintah, aparat menemukan adanya beberapa lapisan pekerjaan. Ada pihak yang mencari rekening, ada yang merekrut pekerja untuk menjalankan operasi penipuan, dan ada pula kelompok yang mengelola hasil kejahatan.
Sebanyak sekitar 6.000 WNI dilaporkan menjadi korban perdagangan orang di Myanmar dan kemudian dipaksa menjalankan penipuan online. Aparat juga menemukan keterkaitan jaringan dengan lokasi operasi di sejumlah negara.
Yang menarik sekaligus kompleks, seseorang yang berada di ujung komunikasi dengan korban belum tentu merupakan pengendali utama.
Bahkan aparat mengingatkan bahwa sebagian orang Indonesia yang bekerja dalam operasi scam di luar negeri dapat berada dalam posisi yang berbeda-beda—sebagai korban perdagangan orang, pelaku, atau keduanya—tergantung peran dan keterlibatannya dalam suatu kasus.
Ini menunjukkan bahwa scam online telah berkembang menjadi rantai operasi digital.
Mengapa uang bisa hilang begitu cepat?
Teknologi pembayaran membuat transaksi menjadi sangat cepat. Itu merupakan kemajuan besar bagi ekonomi digital. Tetapi kecepatan yang sama juga dimanfaatkan oleh penjahat.
Menurut keterangan aparat yang dikutip Katadata, dana hasil scam dapat berpindah dari rekening konvensional ke rekening lain dan kemudian ke berbagai instrumen dalam waktu sangat singkat. E-wallet dan cryptocurrency juga dapat digunakan dalam rangkaian perpindahan tersebut.
Bayangkan sebuah sistem dengan beberapa lapisan.
Korban → rekening penampung → rekening lain → e-wallet → instrumen lain → luar negeri. Semakin cepat uang berpindah, semakin kecil waktu yang tersedia untuk mendeteksi dan menghentikan transaksi. Karena itu, perang melawan scam tidak cukup dilakukan setelah korban melapor.
Kecepatan deteksi menjadi sangat penting. Masalahnya bukan hanya teknologi
Ada kecenderungan untuk menganggap scam sebagai persoalan cybersecurity. Memang benar, teknologi merupakan bagian penting. Tetapi scam modern juga memanfaatkan psikologi manusia.
Pelaku dapat menyamar sebagai bank, kurir, marketplace, teman, perusahaan, bahkan pihak pemerintah. Mereka menciptakan rasa takut, urgensi, keuntungan besar, atau tekanan emosional agar korban mengambil keputusan sebelum sempat berpikir.
Inilah yang dikenal sebagai social engineering. Firewall tidak dapat menghentikan seseorang yang dengan sukarela memberikan OTP. Antivirus tidak dapat mencegah korban mengirim uang ke rekening penipu. Sistem keamanan terbaik pun dapat dilewati jika identitas digital seseorang berhasil dimanipulasi. Karena itu, keamanan digital modern harus menggabungkan teknologi + manusia + proses.
Perusahaan juga berada di garis depan
Selama ini pembahasan scam sering dilihat sebagai masalah konsumen. Padahal perusahaan juga menjadi sasaran.
Penipu dapat menggunakan nama perusahaan untuk:
- membuat invoice palsu;
- mengubah rekening pembayaran;
- menyamar sebagai direktur;
- mengirim tautan login palsu;
- mencuri kredensial karyawan;
- mengambil alih akun bisnis;
- membuat deepfake suara atau video;
- atau memanfaatkan data pelanggan untuk penipuan yang lebih meyakinkan.
Satu serangan tidak harus menembus server perusahaan. Cukup mendapatkan identitas seorang karyawan yang memiliki akses ke email, WhatsApp bisnis, sistem keuangan, atau CRM. Karena itu, identity security menjadi sama pentingnya dengan keamanan jaringan.
AI membuat masalah ini semakin serius
Ada satu lapisan baru yang perlu diperhatikan: AI.
Pelaku tidak lagi harus menulis pesan penipuan secara manual. AI dapat membantu membuat teks yang lebih meyakinkan, menerjemahkan pesan, membuat variasi komunikasi untuk kelompok korban yang berbeda, bahkan membantu menghasilkan suara dan gambar sintetis.
Ini membuat social engineering menjadi lebih mudah diskalakan. Dulu, penipu mungkin harus mengirim ribuan pesan dengan pola yang sama. Sekarang, teknologi memungkinkan pesan dibuat lebih personal. Nama korban, kebiasaan, pekerjaan, perusahaan, bahkan informasi yang tersedia secara publik dapat digunakan untuk membuat pendekatan terlihat lebih meyakinkan. Karena itu, era AI juga menjadi era baru AI-powered fraud.
Pertahanan tidak boleh menunggu laporan korban
Perkembangan terbaru ini memberikan satu pelajaran penting bagi perusahaan:
Keamanan harus bergerak dari reaktif menjadi preventif.
OJK sendiri menekankan bahwa penipuan digital bersifat lintas sistem sehingga penanganannya membutuhkan kolaborasi berbagai lembaga. OJK juga menempatkan IASC sebagai salah satu fondasi pelindungan konsumen bersama instrumen lainnya.
Prinsip yang sama dapat diterapkan di perusahaan. Jangan menunggu karyawan menjadi korban untuk kemudian memperbaiki sistem.
Perusahaan dapat mulai dengan:
1. Memperkuat Identity & Access Management
Tidak semua karyawan membutuhkan akses ke semua sistem.
2. Menggunakan Multi-Factor Authentication
Password saja semakin tidak cukup untuk melindungi akun penting.
3. Menerapkan Email Security
Invoice palsu, phishing, dan impersonation harus dapat dideteksi sebelum sampai kepada pengguna.
4. Mengamankan perangkat
Laptop dan smartphone karyawan merupakan bagian dari perimeter keamanan perusahaan.
5. Membuat prosedur verifikasi pembayaran
Perubahan rekening vendor seharusnya tidak cukup hanya berdasarkan email atau WhatsApp.
6. Melatih karyawan menghadapi social engineering
Teknologi keamanan tidak akan optimal jika pengguna mudah dimanipulasi.
7. Menyiapkan backup dan incident response
Jika terjadi kompromi sistem, perusahaan harus dapat memulihkan operasi secepat mungkin.
Peluang baru bagi industri IT Indonesia
Besarnya masalah ini juga menciptakan kebutuhan baru. Perusahaan tidak hanya membutuhkan firewall.
Mereka membutuhkan pendekatan keamanan yang lebih menyeluruh: Endpoint → Identity → Email → Network → Cloud → Data → Backup → Monitoring → Incident Response. Bagi perusahaan IT seperti Lima Benua, ini membuka peluang untuk mengembangkan layanan Business Cybersecurity Assessment.
Assessment dapat dimulai dari pertanyaan sederhana:
Siapa yang memiliki akses ke data perusahaan?
Apakah seluruh akun menggunakan MFA?
Bagaimana perusahaan memverifikasi perubahan rekening?
Apakah email perusahaan terlindungi dari impersonation?
Apakah backup benar-benar dapat dipulihkan?
Apakah aktivitas mencurigakan dapat terdeteksi?
Dan yang paling penting:
Apa yang terjadi jika seorang karyawan berhasil ditipu?
Jawaban atas pertanyaan terakhir menentukan seberapa cepat perusahaan dapat membatasi kerusakan. Kita sedang memasuki era “Zero Trust” terhadap pesan digital
Dulu, orang mungkin berpikir:
“Ini pesan dari atasan saya.” Sekarang pertanyaannya harus berubah: “Bagaimana saya memastikan bahwa benar-benar atasan saya yang mengirimnya?”
Dulu: “Ini invoice dari vendor.”
Sekarang: “Bagaimana saya memverifikasi rekening tersebut?”
Dulu: “Suara ini terdengar seperti direktur.”
Sekarang: “Apakah identitasnya sudah diverifikasi melalui jalur lain?”
Inilah pola pikir baru yang dibutuhkan di era AI. Bukan berarti kita harus mencurigai semua komunikasi. Tetapi transaksi penting harus memiliki mekanisme verifikasi yang independen.
Dari keamanan IT menuju ketahanan digital
Angka hampir 670 ribu laporan scam menunjukkan bahwa persoalannya sudah terlalu besar untuk dipandang sebagai sekadar “kesalahan pengguna”. Ekonomi digital membutuhkan kepercayaan. Orang harus percaya bahwa uangnya aman ketika melakukan transfer.
Perusahaan harus percaya bahwa identitas pelanggan benar. Bank harus percaya bahwa transaksi yang masuk memang sah. Marketplace harus mampu membedakan penjual dan pembeli yang sebenarnya dari akun palsu. Dan masyarakat harus dapat membedakan komunikasi asli dari manipulasi digital.
Karena itu, tantangan berikutnya bukan hanya cybersecurity. Kita membutuhkan digital resilience—kemampuan untuk mencegah serangan, mendeteksinya dengan cepat, membatasi dampak, dan memulihkan sistem ketika sesuatu tetap berhasil ditembus.
Teknologi akan terus berkembang. AI akan membuat penipuan semakin personal. Pembayaran akan semakin cepat. Transaksi digital akan semakin banyak.
Maka pertahanan kita juga harus berkembang dengan kecepatan yang sama. Di era digital, keamanan bukan lagi lapisan tambahan di belakang bisnis. Keamanan adalah bagian dari bisnis itu sendiri.
Sources / References
- Komdigi / pemberitaan terkait IASC: hampir 670 ribu laporan scam dan lebih dari 1,2 juta rekening dilaporkan hingga Agustus 2026.
- Katadata: jaringan scam internasional, sekitar 6.000 WNI yang dilaporkan menjadi korban TPPO di Myanmar, serta mekanisme perpindahan dana lintas negara.
- OJK: penguatan keamanan ekosistem keuangan digital dan koordinasi lintas lembaga melalui IASC dan instrumen perlindungan konsumen.
- Katadata: estimasi kerugian masyarakat akibat penipuan online sekitar Rp9 triliun untuk periode 2024–2025.
Same In Category
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
- ‘Explore’ Gantikan Fitur Trending YouTube di Android dan iOS
Related Blogs By Tags
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Boba Watch” Aplikasi Recommended Buat Kamu Pecinta Bubble Tea
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
Leave A Comment