


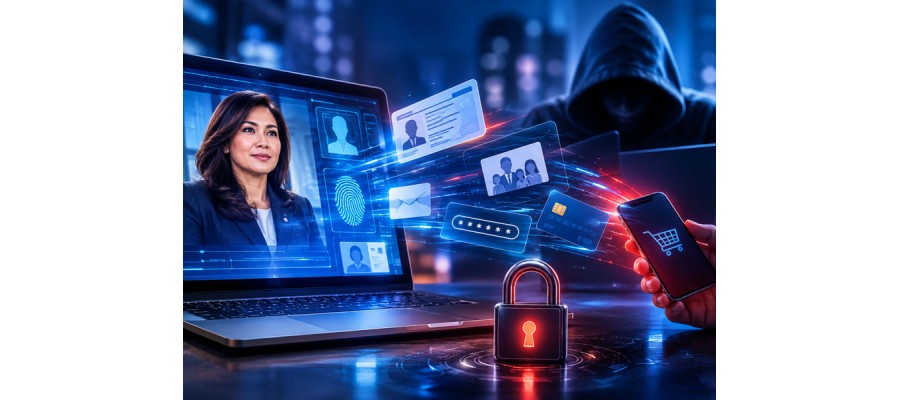
Rp2.000. Itu harga yang disebut untuk data pribadi seorang menteri. Foto KTP. Data keluarga. Bahkan password. Semuanya bisa dibaca.
Angka itu muncul dalam video yang diunggah akun Instagram @realmrbert, Jumat (2/10/2026). Dalam video tersebut, kreator konten yang dikenal sebagai Mister Bert memperlihatkan sejumlah informasi yang diklaim milik Menteri Komunikasi dan Digital Meutya Hafid.
“Ini adalah password Ibu yang jelas semuanya bisa dibaca. Password seorang Menteri Komdigi,” ujarnya. Meutya adalah orang yang bertanggung jawab atas keamanan digital Indonesia. Jika datanya saja bisa bocor dan dijual, apa artinya bagi data kita?
Apa yang Terjadi?
Mister Bert mengklaim menemukan data Meutya di sebuah platform jual beli data. Ia menyebut, satu data pribadi dijual Rp10.000, sementara data Meutya dijual lebih murah—hanya Rp2.000.
Yang membuat temuan ini lebih mengganggu: ia mengaku telah berkali-kali mendatangi Komdigi untuk melaporkan dugaan kebocoran data dan menunjukkan celah keamanan. Namun, belum ada tindakan signifikan.
Komdigi merespons. Dirjen Pengawasan Ruang Digital Alexander Sabar menyatakan pihaknya berkoordinasi dengan BSSN dan Polri. Menurut penjelasan BSSN, data yang beredar merupakan data lama yang diramaikan kembali. Tapi klarifikasi itu tidak menjawab pertanyaan yang lebih besar: mengapa data itu bisa beredar sejak awal? Dan mengapa baru ditindaklanjuti setelah viral?
Mengapa Ini Penting?
Karena kasus ini bukan tentang satu menteri. Ini tentang pola yang berulang. Dalam beberapa tahun terakhir, Indonesia berulang kali dihebohkan oleh kebocoran data: data kependudukan, data lembaga pemerintah, hingga jutaan data warga Kota Bandung yang diduga dibobol kelompok peretas “Petrunism” pada Maret 2026.
Yang membedakan kasus terbaru ini adalah dimensinya yang lebih dalam. Ini bukan sekadar serangan dari luar. Ini menyangkut apa yang terjadi di dalam organisasi.
Konteksnya: Ancaman dari Dalam yang Sering Diabaikan
Founder SearchInform, Lev Matveev, menyebut bahwa ancaman terhadap keamanan data kini tidak hanya datang dari hacker eksternal. Insider threat—aktivitas dari dalam organisasi—menjadi perhatian utama, terutama ketika tekanan finansial bertemu dengan meluasnya penggunaan AI di tempat kerja.
Bayangkan skenario ini: seorang karyawan dengan akses ke database pelanggan mengalami tekanan finansial akibat judi online. Ia menyalahgunakan aksesnya untuk menjual data. Atau, seorang staf dengan niat baik memasukkan daftar klien ke layanan AI eksternal untuk merapikan format—tanpa sadar telah membocorkan data perusahaan ke pihak ketiga.
Ini bukan skenario fiktif. Data PPATK menunjukkan sepanjang 2025, sekitar 12,3 juta orang melakukan deposit ke rekening judi online dengan total nilai mencapai Rp36 triliun. Sejak 2017, lebih dari 51.000 aparatur sipil negara teridentifikasi terlibat judi online.
Dan pada September 2026, persidangan terhadap delapan pegawai salah satu bank BUMN dimulai di Bandung. Mereka didakwa memalsukan data 104 debitur dan menyebabkan kerugian bank Rp2,66 miliar.
Judi online, tekanan finansial, dan akses data adalah kombinasi yang mematikan.
Regulasi Baru, Tapi Apakah Cukup?
Indonesia sebenarnya tidak tinggal diam. Peraturan Pemerintah Nomor 33 Tahun 2026 (PP 33/2026) resmi diberlakukan sebagai peraturan pelaksana UU Perlindungan Data Pribadi. Regulasi ini membawa perubahan signifikan: kewajiban notifikasi kebocoran data dalam 72 jam kepada otoritas dan subjek data yang terdampak. Sanksinya pun tidak main-main—termasuk penghentian pemrosesan data, penghapusan data, dan denda administratif yang dihitung dari persentase pendapatan tahunan perusahaan.
PP 33/2026 juga membedakan data pribadi menjadi data spesifik (seperti informasi kesehatan dan biometrik) dan data umum, serta mempertegas prinsip-prinsip perlindungan data: pengumpulan yang sah dan transparan, pembatasan tujuan, akurasi data, dan akuntabilitas. Tapi regulasi hanyalah kerangka. Implementasinya adalah pekerjaan rumah yang jauh lebih berat.
Dampaknya bagi Perusahaan
Bagi pelaku bisnis di Indonesia, ada tiga implikasi yang tidak bisa diabaikan:
Pertama, insider threat adalah ancaman nyata, bukan teoritis. Perusahaan perlu berhenti melihat keamanan data hanya sebagai persoalan firewall dan antivirus. Yang lebih berbahaya adalah orang di dalam yang memiliki akses sah—tapi menyalahgunakannya.
Kedua, AI memperluas permukaan serangan. Karyawan yang menggunakan chatbot AI eksternal untuk merangkum kontrak atau menganalisis data keuangan berpotensi membocorkan informasi rahasia tanpa menyadarinya. Matveev bahkan menyoroti risiko agen AI yang terhubung langsung ke sistem internal—asisten AI yang memiliki akses ke email, penyimpanan file, atau CRM dapat memindahkan data dalam jumlah besar.
Ketiga, kepatuhan bukan lagi opsional. Dengan PP 33/2026 yang memberlakukan kewajiban notifikasi 72 jam dan sanksi administratif yang berat, perusahaan yang gagal melindungi data pelanggan menghadapi risiko hukum dan reputasi yang serius.
Yang Sebaiknya Dilakukan Untuk Perusahaan:
Pertama, pahami bahwa keamanan data dimulai dari manusia. Sistem pemantauan yang canggih tidak akan berguna jika karyawan dengan akses sensitif tidak diawasi dengan baik. Klasifikasi data yang jelas, pembatasan hak akses berdasarkan peran, dan pemantauan anomali adalah langkah dasar.
Kedua, buat kebijakan penggunaan AI yang eksplisit. Karyawan perlu tahu data apa yang boleh dan tidak boleh dimasukkan ke layanan AI eksternal. Larangan total bukan solusi—tapi panduan yang jelas adalah keharusan.
Ketiga, siapkan protokol respons kebocoran. PP 33/2026 mewajibkan notifikasi dalam 72 jam. Jika perusahaan belum memiliki prosedur yang teruji, sekarang adalah waktunya untuk membuatnya.
Keempat, pertimbangkan faktor manusia dalam desain keamanan. Tekanan finansial—termasuk dari judi online—adalah pemicu yang nyata. Program kesejahteraan karyawan dan mekanisme pelaporan anonim dapat membantu mendeteksi risiko sebelum menjadi insiden.
Kesimpulan
Data seorang menteri dijual Rp2.000. Klarifikasi mengatakan itu “data lama”. Mungkin benar. Tapi pesan yang lebih besar tidak berubah: di era digital, data adalah aset yang paling rentan—dan ancaman terbesarnya seringkali datang dari dalam.
PP 33/2026 sudah ada. BSSN dan Polri sedang menyelidiki. Tapi regulasi dan investigasi tidak bisa menggantikan kewaspadaan sehari-hari.
Bagi perusahaan, pertanyaannya sederhana: jika data Anda dijual di pasar gelap besok, apakah Anda akan tahu? Dan apakah Anda siap merespons dalam 72 jam?
Jawaban atas pertanyaan itu akan menentukan apakah bisnis Anda bagian dari solusi—atau bagian dari statistik kebocoran berikutnya.
SUMBER REFERENSI:
· CNN Indonesia, “Data Pribadi Menkomdigi Meutya Hafid Diduga Bocor ke Internet”, 2 Oktober 2026
· CNN Indonesia, “Komdigi Buka Suara Usai Data Meutya Hafid Diduga Bocor ke Internet”, 2 Oktober 2026
· ANTARA News, “Kemkomdigi investigasi dugaan kebocoran dan jual beli data pribadi”, 2 Oktober 2026
· DetikInet, “Judi Online dan AI Jadi Ancaman Baru Kebocoran Data dari Dalam”, 4 Oktober 2026
· Norton Rose Fulbright, “Indonesia’s new personal data protection rules”, 22 September 2026
· Hukumonline, “Implementasi UU PDP Pasca Terbitnya PP 33/2026”, 19 September 2026
Same In Category
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
- ‘Explore’ Gantikan Fitur Trending YouTube di Android dan iOS
Related Blogs By Tags
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Boba Watch” Aplikasi Recommended Buat Kamu Pecinta Bubble Tea
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
Leave A Comment