


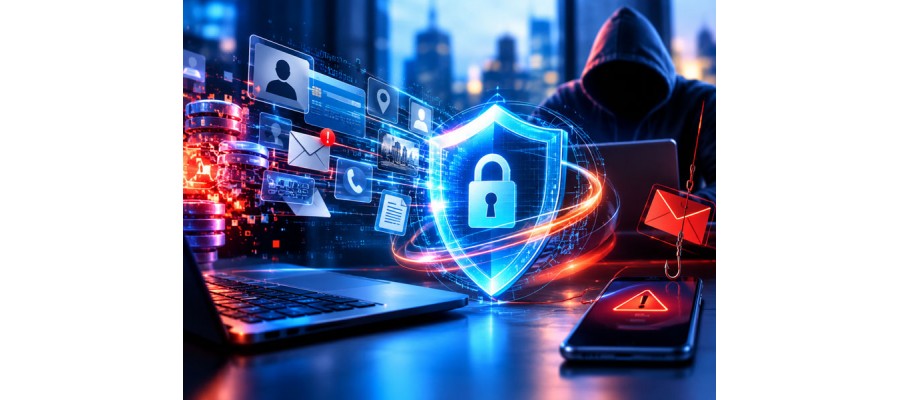
Sebuah kebocoran data tidak selalu berakhir ketika berita tentangnya menghilang.
Data yang pernah terekspos bertahun-tahun lalu dapat kembali beredar, diperjualbelikan, digabungkan dengan informasi lain, lalu digunakan untuk menipu pemiliknya. Nama, nomor telepon, alamat email, atau informasi identitas yang tampaknya tidak berbahaya dapat menjadi bahan untuk membuat penipuan semakin meyakinkan.
Fenomena inilah yang kembali menjadi perhatian di Indonesia.
Pada 2 Oktober 2026, Kementerian Komunikasi dan Digital menyatakan sedang berkoordinasi dengan Polri dan BSSN untuk mengusut dugaan perdagangan data pribadi ilegal. Menurut penjelasan yang disampaikan Komdigi, data yang ramai diperbincangkan saat itu merupakan data lama yang kembali beredar, bukan bukti bahwa seluruhnya berasal dari peretasan baru.
Namun, ada satu hal yang tidak boleh disalahpahami: data lama bukan berarti risiko lama.
Ketika informasi pribadi kembali tersebar, pelaku dapat memanfaatkannya untuk menyusun penipuan yang lebih terarah, menyamar sebagai institusi resmi, atau mencoba mengambil alih akun digital.
Bagi individu, risikonya adalah penipuan dan penyalahgunaan identitas. Bagi perusahaan, dampaknya dapat meluas menjadi kerugian finansial, gangguan operasional, dan hilangnya kepercayaan pelanggan.
Ancaman tidak selalu datang melalui peretasan server
Bayangkan seorang karyawan menerima pesan yang tampaknya berasal dari layanan pemerintah. Pesan tersebut meminta pembaruan identitas digital dan menyertakan tautan untuk mengunduh aplikasi. Tampilannya meyakinkan. Bahasanya formal. Logo terlihat familiar.
Namun, aplikasi itu ternyata palsu.
Laporan detikInet pada 11 Oktober menyoroti penipuan digital menggunakan aplikasi palsu, termasuk yang menyamar sebagai layanan Identitas Kependudukan Digital (IKD), untuk mengincar pengguna layanan perbankan. Pola ini menunjukkan bahwa pelaku tidak selalu perlu menembus sistem perusahaan secara langsung.
Mereka dapat menyerang titik yang lebih mudah: pengguna yang percaya pada pesan palsu, perangkat yang tidak terlindungi, akun dengan autentikasi lemah, atau proses verifikasi yang dapat dimanipulasi. Karena itu, keamanan digital tidak cukup hanya mengandalkan firewall dan antivirus. Perusahaan perlu melindungi identitas, perangkat, aplikasi, data, serta proses bisnis yang saling terhubung.
AI membuat penipuan semakin mudah diperluas
Kecerdasan buatan membawa manfaat besar bagi produktivitas. Namun, teknologi yang sama juga dapat disalahgunakan untuk mempercepat pembuatan pesan phishing, menyesuaikan bahasa penipuan, dan menyusun komunikasi yang terlihat lebih profesional.
Dalam laporan yang diterbitkan pada Oktober ini, pelaku industri keamanan siber kembali menyoroti ransomware dan phishing sebagai ancaman bagi sektor perbankan, dengan AI berpotensi memperbesar skala dan kecepatan serangan. Artinya, perusahaan menghadapi kombinasi risiko yang semakin kompleks.
Data pribadi yang beredar dapat membantu pelaku membangun kepercayaan palsu. Pesan yang dibuat dengan bantuan AI dapat terlihat lebih alami. Kredensial yang dicuri dapat membuka jalan menuju sistem perusahaan. Satu insiden kecil bisa menjadi awal dari rangkaian serangan yang lebih besar. Teknologi pertahanan harus berkembang, tetapi proses kerja dan perilaku manusia juga harus diperkuat.
UU Satu Data Indonesia: integrasi harus berjalan bersama perlindungan
Perkembangan lain yang perlu diperhatikan adalah pengesahan Undang-Undang Satu Data Indonesia oleh DPR pada 6 Oktober 2026, sebagaimana diberitakan detikInet. Regulasi ini berkaitan dengan tata kelola dan integrasi data nasional. Integrasi data dapat membantu meningkatkan konsistensi informasi, mengurangi duplikasi, dan mendukung pengambilan keputusan.
Namun, semakin terhubung suatu ekosistem data, semakin penting pula pengaturan akses, kualitas data, keamanan pertukaran informasi, dan pertanggungjawaban pengelolaannya. Integrasi tidak boleh dimaknai sebagai kebebasan bagi semua pihak untuk mengakses seluruh data.
Sebaliknya, organisasi perlu memastikan bahwa akses diberikan sesuai kebutuhan dan kewenangan, aktivitas penting tercatat, serta informasi sensitif mendapatkan perlindungan yang sesuai. Bagi perusahaan swasta maupun instansi publik, prinsip ini seharusnya menjadi bagian dari desain sistem sejak awal.
Lima langkah yang perlu dilakukan perusahaan sekarang
Perusahaan tidak harus menunggu terjadinya insiden untuk mulai memperbaiki pertahanan digitalnya.
1. Audit identitas dan hak akses
Periksa akun karyawan, administrator, vendor, dan akun lama yang masih aktif. Terapkan autentikasi multifaktor (MFA) serta batasi hak akses berdasarkan kebutuhan pekerjaan.
2. Perkuat perlindungan email dan endpoint
Gunakan proteksi phishing, pemantauan perangkat, pembaruan keamanan, dan pengendalian aplikasi berisiko. Edukasi karyawan agar tidak mengunduh aplikasi dari tautan yang tidak terverifikasi.
3. Petakan data sensitif
Identifikasi lokasi penyimpanan data pelanggan, data karyawan, dokumen keuangan, dan informasi bisnis. Tentukan siapa yang boleh mengakses, membagikan, atau memindahkannya ke layanan eksternal.
4. Terapkan Data Loss Prevention
DLP dapat membantu mendeteksi atau membatasi perpindahan data sensitif melalui saluran yang dikendalikan organisasi. Implementasinya perlu disesuaikan dengan klasifikasi data, proses bisnis, dan kebijakan perusahaan.
5. Uji backup dan kesiapan pemulihan
Backup bukan sekadar memiliki salinan data. Perusahaan perlu menguji apakah data benar-benar dapat dipulihkan, apakah salinannya terlindungi dari ransomware, dan berapa lama layanan penting dapat kembali beroperasi.
Kelima langkah ini tidak menghilangkan seluruh risiko. Namun, penerapan yang terukur dapat membantu memperkecil peluang serangan dan membatasi dampaknya ketika insiden terjadi.
Cybersecurity bukan lagi sekadar urusan departemen IT
Masalah keamanan data menyentuh hampir semua bagian perusahaan. Direksi bertanggung jawab atas risiko bisnis. Tim keuangan perlu melindungi transaksi. HR mengelola data karyawan. Sales menyimpan informasi pelanggan. Operasional bergantung pada sistem digital. Tim IT harus memastikan seluruh komponen tersebut terlindungi dan dapat dipulihkan.
Karena itu, pertanyaan pentingnya bukan sekadar apakah perusahaan sudah memiliki firewall atau antivirus.
Pertanyaan yang lebih relevan adalah:
- Apakah perusahaan mengetahui lokasi data sensitifnya?
- Apakah akun penting sudah dilindungi MFA?
- Apakah akses vendor dan pihak ketiga dikendalikan?
- Apakah perusahaan dapat mendeteksi aktivitas mencurigakan?
- Apakah backup dapat dipulihkan ketika terjadi ransomware?
- Apakah tim mengetahui apa yang harus dilakukan dalam 24 jam pertama setelah insiden?
Jika jawabannya belum jelas, perusahaan memiliki alasan kuat untuk mengevaluasi kesiapan keamanannya. Saatnya membangun pertahanan digital sebelum insiden terjadi
Data lama dapat muncul kembali. Aplikasi palsu dapat terlihat semakin meyakinkan. AI dapat mempercepat penipuan, sementara ketergantungan perusahaan terhadap sistem digital terus meningkat. Perusahaan tidak dapat mengendalikan semua ancaman tersebut. Namun, perusahaan dapat mengendalikan kualitas persiapan, pengamanan, pemantauan, dan responsnya sendiri.
Jangan menunggu data pelanggan tersebar, rekening perusahaan menjadi sasaran, atau sistem operasional berhenti untuk mengetahui kelemahan keamanan IT Anda.
Lima Benua siap membantu perusahaan mengevaluasi kesiapan melalui Business Cybersecurity & Data Protection Assessment, mencakup identitas dan akses, endpoint, network, cloud, perlindungan data, DLP, backup, disaster recovery, serta kesiapan menghadapi insiden.
Mulailah dengan memetakan risiko, menentukan prioritas, dan menyusun langkah perbaikan yang sesuai dengan kebutuhan bisnis—bukan sekadar membeli produk keamanan tanpa strategi yang jelas.
Hubungi Lima Benua untuk mendiskusikan assessment keamanan IT perusahaan Anda. Lindungi data, jaga operasional, dan bangun kepercayaan pelanggan sebelum risiko berubah menjadi kerugian nyata.
Same In Category
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
- ‘Explore’ Gantikan Fitur Trending YouTube di Android dan iOS
Related Blogs By Tags
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Boba Watch” Aplikasi Recommended Buat Kamu Pecinta Bubble Tea
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
Leave A Comment