


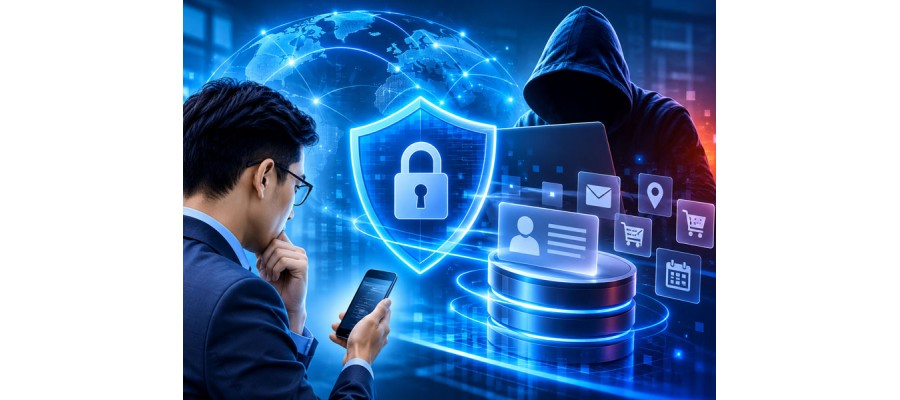
Data Kita Bisa Berpindah Tangan Tanpa Kita Sadari.
Kita memberikan nomor telepon ketika mendaftar aplikasi. Menuliskan tanggal lahir untuk mendapatkan promosi. Menyimpan alamat rumah agar pesanan lebih mudah dikirim. Bahkan mencatat riwayat transaksi yang memperlihatkan kebiasaan belanja.
Semua terasa biasa.
Namun, pernahkah kita bertanya: setelah data tersebut masuk ke sebuah perusahaan, siapa yang dapat mengaksesnya? Berapa lama data disimpan? Apakah sistemnya benar-benar terlindungi?
Pertanyaan ini kembali menjadi perhatian setelah Komdigi mengonfirmasi sedang memeriksa dugaan kebocoran data pelanggan aplikasi Fore. Berdasarkan temuan awal perusahaan, insiden tersebut berdampak pada sekitar 5,7 juta akun pelanggan.
Informasi yang disebut terdampak mencakup nama, alamat email, nomor telepon, tanggal lahir, jenis kelamin, alamat yang terdaftar, PIN yang telah melalui proses hashing, serta riwayat pembelian. Fore menyatakan informasi kartu pembayaran dan NIK tidak disimpan pada aplikasi tersebut.
Komdigi menyatakan pemeriksaan masih berlangsung. Artinya, tanggung jawab dan kemungkinan pelanggaran belum dapat disimpulkan sebelum proses pemeriksaan selesai. Tetapi satu hal sudah jelas: insiden ini memperlihatkan bahwa data pelanggan merupakan aset yang harus dilindungi, bukan sekadar informasi yang dikumpulkan untuk kepentingan pemasaran.
Kebocoran Data Tidak Harus Berisi Password untuk Menjadi Berbahaya.
Ada anggapan bahwa kebocoran data tidak terlalu berbahaya selama password atau informasi kartu kredit tidak ikut tersebar.
Anggapan tersebut keliru.
Nama, nomor telepon, tanggal lahir, alamat, dan riwayat transaksi dapat digabungkan untuk membangun profil seseorang. Informasi itu berpotensi dimanfaatkan untuk penipuan yang jauh lebih meyakinkan.
Misalnya, seseorang menerima WhatsApp yang menyebut nama lengkapnya, mengetahui bahwa ia pernah berbelanja di sebuah aplikasi, bahkan mengetahui perkiraan tanggal transaksinya. Pesan tersebut kemudian mengaku berasal dari layanan pelanggan dan meminta korban memberikan kode OTP untuk pengembalian dana.
Korban mungkin tidak menyadari bahwa informasi yang disebutkan penipu berasal dari data yang pernah dibagikan kepada perusahaan. Inilah yang membuat kebocoran data memiliki dampak jangka panjang. Setelah informasi tersebar, perusahaan tidak dapat begitu saja menariknya kembali dari pihak yang sudah mendapatkannya.
Bagi konsumen, risikonya berupa penipuan dan penyalahgunaan identitas. Bagi perusahaan, dampaknya dapat berupa hilangnya kepercayaan, biaya investigasi, gangguan operasional, dan konsekuensi hukum.
PIN Sudah Di-hash, Apakah Berarti Aman?
Dalam kasus Fore, perusahaan menyebut PIN pelanggan yang terdampak telah melalui proses hashing. Hashing adalah metode mengubah suatu informasi menjadi nilai tertentu melalui fungsi matematika satu arah. Sistem yang dirancang dengan benar tidak menyimpan PIN dalam bentuk aslinya.
Namun, hashing bukan jaminan mutlak bahwa informasi tidak dapat disalahgunakan.
Keamanannya dipengaruhi algoritma yang digunakan, penggunaan salt, kekuatan PIN, konfigurasi sistem, dan kemampuan penyerang melakukan percobaan menebak nilai aslinya.
PIN yang pendek dan mudah ditebak tetap memiliki risiko, khususnya jika mekanisme hashing tidak menggunakan perlindungan yang memadai. Karena itu, pelanggan sebaiknya mengganti PIN yang digunakan pada aplikasi terdampak dan tidak memakai PIN yang sama di layanan lain.
Perusahaan pun perlu memastikan bahwa proses autentikasi, penyimpanan kredensial, dan pembatasan percobaan login telah dirancang dengan standar keamanan yang sesuai.
Penyadapan Ilegal: Persoalan Privasi yang Berbeda, tetapi Sama Pentingnya.
Pada 3 November 2026, ANTARA memberitakan penetapan tiga tersangka oleh Bareskrim dalam perkara dugaan penyadapan ilegal. Menurut keterangan polisi, penyadapan diduga menyasar nomor telepon Presiden, pejabat negara, tokoh politik, media, organisasi masyarakat, dan pengusaha sejak 2025.
Kasus ini berbeda dari kebocoran database pelanggan.
Kebocoran data berkaitan dengan akses atau pengungkapan informasi yang tidak semestinya. Sementara penyadapan berkaitan dengan pemantauan atau intersepsi komunikasi. Keduanya memiliki unsur, konteks, dan ketentuan hukum yang berbeda.
Penyadapan juga tidak selalu ilegal. Dalam kondisi tertentu, tindakan intersepsi dapat dilakukan berdasarkan kewenangan dan prosedur hukum yang berlaku. Masalah muncul ketika pengawasan dilakukan tanpa dasar kewenangan atau prosedur yang sah.
Bagi masyarakat dan perusahaan, peristiwa ini mengingatkan bahwa privasi tidak hanya menyangkut apa yang disimpan dalam database. Komunikasi, percakapan, dan aktivitas digital juga perlu memiliki perlindungan yang jelas.
UU PDP: Tanggung Jawab Tidak Berhenti pada Kebijakan Privasi.
Indonesia telah memiliki Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
UU PDP menempatkan pengendali data pribadi sebagai pihak yang memiliki tanggung jawab penting dalam pemrosesan data. Penggunaan penyedia layanan atau prosesor pihak ketiga tidak otomatis menghapus tanggung jawab pengendali.
Perusahaan harus mampu menjawab beberapa pertanyaan mendasar:
- Data pelanggan apa yang dikumpulkan dan untuk tujuan apa?
- Siapa yang memiliki akses ke data tersebut?
- Apakah akses administrator dibatasi dan diawasi?
- Apakah sistem memiliki pencatatan aktivitas yang memadai?
- Bagaimana perusahaan mendeteksi dan menangani kebocoran?
- Apakah perusahaan memiliki prosedur pemberitahuan kepada pihak terkait sesuai ketentuan hukum?
UU PDP juga mengatur kewajiban pemberitahuan tertulis apabila terjadi kegagalan pelindungan data pribadi, paling lambat 3 x 24 jam, sesuai ketentuan Pasal 46. Ini bukan sekadar persoalan dokumen kepatuhan. Perusahaan perlu membuktikan bahwa perlindungan data benar-benar diterapkan dalam sistem sehari-hari.
Lima Hal yang Harus Diperiksa Perusahaan Sekarang.
Daripada menunggu insiden, perusahaan sebaiknya melakukan pemeriksaan terhadap lima area berikut.
1. Database dan aplikasi pelanggan
Periksa keamanan API, autentikasi, konfigurasi server, akses database, serta kerentanan aplikasi. Pastikan tidak ada akses yang terbuka tanpa kebutuhan bisnis.
2. Hak akses karyawan dan administrator
Tidak semua karyawan membutuhkan akses ke seluruh data pelanggan. Terapkan prinsip least privilege dan lakukan evaluasi akses secara berkala.
3. Data Loss Prevention (DLP)
Pertimbangkan sistem untuk mengawasi perpindahan data sensitif melalui email, USB, aplikasi, dan kanal komunikasi lain. Tujuannya mengurangi risiko kebocoran akibat kesalahan maupun penyalahgunaan akses internal.
4. Monitoring dan incident response
Gunakan log aktivitas, pemantauan anomali, dan prosedur respons insiden. Perusahaan harus mengetahui apa yang terjadi, kapan terjadi, sistem mana yang terdampak, dan tindakan apa yang harus dilakukan.
5. Backup dan pemulihan
Pastikan data memiliki cadangan yang terpisah, terlindungi, dan dapat dipulihkan. Backup yang tidak pernah diuji belum tentu dapat diandalkan ketika terjadi serangan.
Penutup: Data Pelanggan Adalah Amanah Bisnis
Perusahaan mungkin menghabiskan banyak uang untuk membangun aplikasi, melakukan promosi, dan memperoleh pelanggan baru. Tetapi satu insiden kebocoran data dapat merusak kepercayaan yang dibangun selama bertahun-tahun.
Keamanan informasi tidak boleh diperlakukan sebagai pekerjaan tambahan setelah aplikasi selesai dibuat. Ia harus menjadi bagian dari desain sistem, proses bisnis, dan budaya kerja.
Di tengah meningkatnya penggunaan AI, cloud, IoT, dan layanan digital, jumlah data yang dikumpulkan akan terus bertambah. Semakin besar data yang dimiliki perusahaan, semakin besar pula tanggung jawab untuk melindunginya.
LIMABENUA.COM membantu perusahaan mengevaluasi keamanan aplikasi, server, jaringan, database, cloud, serta perlindungan data melalui pendekatan cybersecurity dan Data Loss Prevention.
Jangan menunggu data pelanggan beredar di internet untuk mulai memperhatikan keamanan. Hubungi Lima Benua untuk mendiskusikan Cybersecurity & Data Protection Assessment dan mengidentifikasi celah yang perlu diperbaiki sebelum menjadi insiden.
Kepercayaan pelanggan dibangun bertahun-tahun. Jangan biarkan satu celah keamanan menghancurkannya.
REFERENSI
1. Katadata, 5 November 2026 — "Komdigi Periksa Dugaan Kebocoran 5,7 Juta Data Pelanggan Fore" (https://katadata.co.id/digital/e-commerce/6aebca62c88a6/komdigi-periksa-dugaan-kebocoran-5-7-juta-data-pelanggan-fore)
2. Bisnis.com, 4 November 2026 — "Komdigi Dalami Kebocoran Data Pelanggan FORE, Sanksi Setelah Pemeriksaan Rampung" (https://teknologi.bisnis.com/read/20261104/84/2018490/komdigi-dalami-kebocoran-data-pelanggan-fore-sanksi-setelah-pemeriksaan-rampung)
3. ANTARA, 3 November 2026 — "Selain Presiden, LSP Diduga Sadap Menteri hingga Media Sejak 2025" (https://www.antaranews.com/berita/5829939/selain-presiden-lsp-diduga-sadap-menteri-hingga-media-sejak-2025)
4. CNN Indonesia, 4 November 2026 — "AI Temukan Celah Keamanan, Bagaimana Kesiapan Siber Indonesia?" (https://www.cnnindonesia.com/teknologi/20261104082340-185-1423043/ai-temukan-celah-keamanan-bagaimana-kesiapan-siber-indonesia)
5. Republik Indonesia — "Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi" (https://peraturan.bpk.go.id/Details/229798/uu-no-27-tahun-2022)
Same In Category
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
- ‘Explore’ Gantikan Fitur Trending YouTube di Android dan iOS
Related Blogs By Tags
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Boba Watch” Aplikasi Recommended Buat Kamu Pecinta Bubble Tea
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
Leave A Comment