


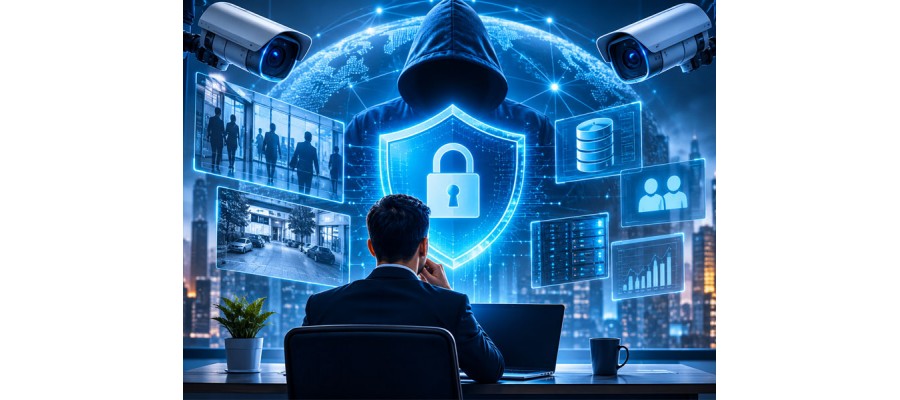
Teknologi Pengawasan Bisa Menjadi Alat Perlindungan. Tetapi Siapa yang Mengawasinya?
Selama ini, kita membayangkan penyadapan sebagai sesuatu yang hanya terjadi dalam film spionase. Ada perangkat khusus, percakapan rahasia, dan seseorang yang mendengarkan dari kejauhan. Namun, perkembangan teknologi membuat persoalan intersepsi komunikasi menjadi jauh lebih nyata.
Indonesia sedang menghadapi kasus dugaan penyadapan ilegal yang disebut menyasar Presiden Prabowo Subianto, sejumlah pejabat, tokoh politik, jurnalis, aktivis, dan pengusaha. Perkara ini juga menimbulkan pertanyaan tentang penggunaan perangkat penyadapan milik negara, prosedur pemberian akses, serta penghapusan rekaman elektronik.
Pada 9 November, pemerintah melalui Menteri Koordinator Bidang Hukum, HAM, Imigrasi, dan Pemasyarakatan Yusril Ihza Mahendra menyampaikan perlunya langkah untuk mencegah penyalahgunaan perangkat penyadapan milik institusi negara. <Cite refs={["turn670203search0","turn670203news12"]}/>
Pada saat yang sama, Indonesia sedang menghadapi gejolak politik setelah muncul kabar pengunduran diri Wakil Presiden Gibran Rakabuming Raka. Reuters melaporkan pada 12 November bahwa seorang ajudan menyatakan surat pengunduran diri telah diserahkan kepada Presiden Prabowo sehari sebelumnya. Perkembangan formal dan proses konstitusionalnya perlu mengikuti pengumuman serta mekanisme resmi. Dua peristiwa ini bukan berarti memiliki hubungan sebab-akibat. Namun, keduanya memperlihatkan betapa pentingnya transparansi, kepercayaan publik, dan akuntabilitas lembaga.
Di dunia digital, pertanyaan yang sama berlaku untuk perusahaan: siapa yang mengawasi orang-orang yang memiliki akses paling tinggi terhadap sistem dan data kita?
1. Bahaya Terbesar Tidak Selalu Berasal dari Hacker Luar.
Ketika perusahaan membicarakan keamanan siber, perhatian biasanya tertuju pada serangan dari luar: ransomware, malware, phishing, atau peretasan server.
Padahal, ancaman juga bisa berasal dari dalam organisasi.
Bayangkan seorang administrator memiliki akses penuh ke database pelanggan. Ia dapat melihat informasi, mengunduh data, mengubah konfigurasi, bahkan menghapus catatan aktivitas apabila sistem tidak dirancang dengan pengawasan yang memadai.
Masalahnya bukan karena administrator harus dicurigai. Masalahnya adalah sistem yang terlalu bergantung pada kepercayaan kepada satu orang. Prinsip keamanan modern justru mengharuskan akses penting memiliki pembatasan dan jejak audit.
Beberapa kontrol yang seharusnya diterapkan:
- Privileged Access Management (PAM): mengendalikan akun administrator dan akses istimewa.
- Role-Based Access Control: memastikan setiap pengguna hanya memiliki kewenangan sesuai tugas.
- Immutable logging: menyimpan catatan aktivitas yang tidak mudah diubah atau dihapus oleh pihak yang sedang diawasi.
- Dual authorization: mewajibkan persetujuan lebih dari satu pihak untuk tindakan berisiko tinggi.
- Periodic access review: mengevaluasi akses secara rutin, termasuk akun lama dan akun yang tidak lagi digunakan.
Sebuah organisasi tidak boleh hanya bertanya apakah sistemnya aman dari hacker. Organisasi juga harus bertanya apakah penyalahgunaan kewenangan dapat diketahui dan dibuktikan.
2. Ancaman Baru: AI Agent Bisa Menjalankan Serangan Secara Otomatis.
Pada 10 November 2026, Komdigi mengumumkan koordinasi dengan BSSN untuk mengantisipasi ancaman serangan siber berbasis AI agent. Perkembangan ini patut diperhatikan karena AI agent dapat menjalankan serangkaian tindakan secara otonom. Dalam konteks serangan siber, sejumlah agen AI berpotensi bekerja secara terkoordinasi untuk mencari target, menganalisis kelemahan, dan membantu menjalankan aktivitas berbahaya.
Komdigi menyebut BSSN telah melakukan simulasi dan penguatan infrastruktur sebagai bagian dari langkah antisipasi.
Apa artinya bagi perusahaan?
Dahulu, serangan mungkin membutuhkan banyak pekerjaan manual. Sekarang, otomatisasi dan AI berpotensi mempercepat sebagian tahapan serangan.
Sistem yang tidak diperbarui, akun administrator dengan autentikasi lemah, server yang terbuka ke internet, dan perangkat jaringan yang tidak terinventarisasi dapat menjadi sasaran. Bahkan perusahaan yang tidak memiliki data sangat sensitif tetap berisiko menjadi pintu masuk menuju mitra bisnis atau jaringan yang lebih besar.
Karena itu, cybersecurity tidak cukup hanya mengandalkan antivirus. Perusahaan membutuhkan pemantauan, inventarisasi aset, manajemen kerentanan, pengujian keamanan, dan respons insiden yang terstruktur.
3. Angka Serangan Siber Harus Dibaca dengan Benar.
Pada 9 November, Kompas memberitakan bahwa FortiGuard Labs mencatat sekitar 657.000 aktivitas serangan siber yang berhasil diblokir di Indonesia dalam periode 24 jam berdasarkan dashboard yang diamati pada 8 November.
Namun, angka ini tidak berarti 657.000 sistem berhasil diretas atau data sebanyak itu bocor.
Aktivitas yang terdeteksi dan diblokir adalah upaya serangan, bukan otomatis insiden kompromi yang berhasil. Perbedaan ini penting agar masyarakat dan pelaku bisnis tidak salah memahami tingkat risiko. Justru, angka tersebut mengingatkan bahwa sistem yang terhubung ke internet terus menghadapi aktivitas berbahaya, termasuk pemindaian otomatis dan percobaan eksploitasi.
Pertanyaan bagi perusahaan bukan sekadar berapa banyak serangan yang terjadi, tetapi apakah organisasi mampu mendeteksi, memblokir, dan memulihkan diri ketika serangan berhasil menembus pertahanan.
4. CCTV, IoT, dan Teknologi Pengawasan Juga Memiliki Risiko Privasi.
Persoalan pengawasan tidak hanya berada di pusat pemerintahan atau perusahaan besar. CCTV di kantor, kamera di rumah, perangkat IoT, sistem pemantauan lansia, dan kamera di fasilitas publik juga mengumpulkan informasi tentang aktivitas manusia.
Kamera yang terhubung ke internet dapat menjadi sumber risiko apabila menggunakan kata sandi bawaan, firmware lama, atau akses cloud yang tidak terlindungi.
Dalam konteks CCTV timelapse, misalnya, rekaman yang awalnya dibuat untuk mendokumentasikan pembangunan atau aktivitas operasional dapat memuat wajah, kendaraan, kebiasaan, dan informasi lain yang tidak dimaksudkan untuk dipublikasikan.
Sistem pemantauan lansia bahkan bisa mengumpulkan informasi mengenai rutinitas dan kondisi kesehatan seseorang. Karena itu, pemasangan kamera dan sensor harus disertai pengaturan akses, batas penyimpanan rekaman, pengamanan jaringan, serta kebijakan privasi.
Teknologi pengawasan yang baik bukan berarti merekam semuanya tanpa batas. Teknologi harus memiliki tujuan yang jelas, akses yang terkontrol, dan mekanisme pertanggungjawaban.
5. UU PDP dan Audit Digital Harus Menjadi Bagian dari Tata Kelola.
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi memberikan kerangka penting bagi organisasi yang memproses data pribadi.
Dalam praktiknya, perusahaan harus mengetahui jenis data yang dikumpulkan, tujuan penggunaannya, siapa yang memiliki akses, berapa lama data disimpan, serta bagaimana data dilindungi.
Tetapi kebijakan privasi saja tidak cukup.
Perusahaan perlu memiliki bukti teknis bahwa kontrol keamanan benar-benar berjalan. Log akses, hasil pengujian, catatan perubahan konfigurasi, dan dokumentasi respons insiden menjadi bagian penting dari akuntabilitas.
Sebab, ketika terjadi insiden, perusahaan perlu mampu menjawab bukan hanya apa yang hilang, tetapi juga siapa yang mengakses sistem, kapan tindakan dilakukan, dan bagaimana organisasi merespons.
6. Peluang Baru: Cybersecurity yang Mengutamakan Akuntabilitas.
Perkembangan ini membuka kebutuhan baru di pasar teknologi Indonesia. Perusahaan tidak lagi hanya membutuhkan firewall atau antivirus.
Mereka membutuhkan sistem yang mampu menjawab tiga pertanyaan:
1. Siapa yang memiliki akses?
2. Apa yang dilakukan dengan akses tersebut?
3. Bagaimana membuktikan bahwa tindakan tersebut sah dan sesuai prosedur?
Inilah peluang bagi layanan Privileged Access Management, Data Loss Prevention, Security Information and Event Management, audit keamanan, penetration testing, dan monitoring infrastruktur.
Bahkan untuk organisasi yang menggunakan CCTV dan IoT, kebutuhan pengamanan perangkat serta audit akses dapat menjadi bagian dari strategi keamanan yang lebih luas.
Penutup: Keamanan Bukan Hanya Tentang Siapa yang Bisa Masuk, tetapi Juga Siapa yang Bisa Bertindak.
Kasus dugaan penyadapan, dinamika politik nasional, dan peringatan pemerintah tentang serangan siber berbasis AI memperlihatkan satu hal: teknologi tanpa tata kelola dapat menciptakan risiko yang jauh lebih besar daripada manfaatnya.
Sistem yang kuat harus mampu melindungi data dari pihak luar sekaligus mencegah penyalahgunaan kewenangan dari dalam.
LIMABENUA.COM membantu perusahaan mengevaluasi cybersecurity, keamanan server dan jaringan, pengendalian akses administrator, Data Loss Prevention, perlindungan database, serta keamanan CCTV dan perangkat IoT.
Jangan hanya memastikan bahwa perusahaan memiliki sistem keamanan. Pastikan juga setiap akses dapat dikendalikan, setiap tindakan penting dapat diaudit, dan setiap insiden dapat ditangani.
Hubungi Lima Benua untuk melakukan Cybersecurity & IT Infrastructure Assessment. Karena keamanan digital yang sesungguhnya bukan sekadar mencegah orang masuk, tetapi memastikan tidak ada pihak yang dapat menyalahgunakan akses tanpa terdeteksi.
Referensi
1. Reuters, 9 November 2026 — "Indonesia considers bug sweeps, tighter controls on spy tools after wiretap scandal" (https://www.reuters.com/world/asia-pacific/indonesia-considers-bug-sweeps-tighter-controls-spy-tools-after-wiretap-scandal-2026-11-09/)
2. Reuters, 12 November 2026 — "Indonesia's vice president has resigned, aide says, stoking political uncertainty" (https://www.reuters.com/world/asia-pacific/over-100-indonesian-lawmakers-sign-petition-that-could-lead-vice-presidents-2026-11-11/)
3. Komdigi, 10 November 2026 — "Kemkomdigi dan BSSN Antisipasi Ancaman Serangan Siber Berbasis AI Agent" (https://www.komdigi.go.id/berita/siaran-pers/detail/kemkomdigi-dan-bssn-antisipasi-ancaman-serangan-siber-berbasis-ai-agent)
4. Komdigi, 10 November 2026 — "Waspada Ancaman Serangan Siber, Kemkomdigi Perkuat Kesiapsiagaan Layanan Digital Pemerintah" (https://portal.komdigi.go.id/kanal-publik/berita-kini/10684)
5. ANTARA, 9 November 2026 — "Pemerintah antisipasi penyalahgunaan alat sadap usai kasus penyadapan" (https://www.antaranews.com/berita/5841819/pemerintah-antisipasi-penyalahgunaan-alat-sadap-usai-kasus-penyadapan)
6. Kompas.com, 9 November 2026 — "Serangan Siber Meluas di Berbagai Negara, Indonesia Catat 657.000 Serangan dalam Sehari" (https://amp.kompas.com/tren/read/2026/11/09/143000665/serangan-siber-meluas-di-berbagai-negara-indonesia-catat-657.000-serangan)
7. Republik Indonesia — "UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi" (https://peraturan.bpk.go.id/Details/229798/uu-no-27-tahun-2022)
Same In Category
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
- ‘Explore’ Gantikan Fitur Trending YouTube di Android dan iOS
Related Blogs By Tags
- Vcloudpoint Membantu meningkatkan efisiensi pekerjaan
- Si Kecil Yang Hemat!
- “RISHA” TEKNOLOGI RUMAH SEHAT TAHAN GEMPA DARI PRESIDEN JOKOWI
- “Boba Watch” Aplikasi Recommended Buat Kamu Pecinta Bubble Tea
- “Big Data” Tengah Populer di industri Teknologi, Lalu apa Fungsi dan Manfaatnya?
- ‘Shoelace’ Senjata Baru Google yang Siap Gantikan Google Plus
- ‘RCS’ iMessage ala Android Dari Google
- ‘Nettox Watch’ Solusi Ciptaan Mahasiswa UI Atasi Candu Internet
- ‘Meet Now’, Fitur Baru dar Skype yang Dapat Diakses Tanpa Unduh Aplikasi dan Sign-Up
- ‘GET’ Gojek Versi Thailand Resmi Mengaspal di Bangkok
Leave A Comment